Изграждане на компютърна мрежа за малък бизнес: планиране, стандарти и мрежова сигурност
Мрежата е основата, върху която работи всичко останало в офиса: компютри, принтери, сървър, камери, телефони и облачни услуги. Когато е изградена „на око“, проблемите излизат по-късно: бавен интернет, прекъсващ WiFi, устройства, които никой не може да открие, и пробиви в сигурността. В тази статия показваме как планираме и изграждаме мрежи за малки и средни фирми и как ги защитаваме.
1. Планиране: започваме от нуждите, не от устройствата
Добрата мрежа се проектира на хартия, преди да се купи първият суич. При планирането отговаряме на няколко въпроса:
- Какви устройства ще работят в мрежата? Компютри, лаптопи, принтери, IP камери, телефони, мобилни скенери, машини, IoT сензори и личните устройства на служителите и гостите.
- Какво трябва да достъпва всяка група? Едни устройства имат нужда от вътрешния сървър, други само от интернет, а трети трябва да са напълно изолирани.
- Колко хора ще работят след 3 до 5 години? Мрежата се оразмерява с резерв, защото добавянето на кабели по-късно е скъпо.
- Колко критичен е интернетът? Ако спирането му спира работата, предвиждаме резервна връзка.
- Какво е помещението? Стени, етажи, метални конструкции и високи тавани влияят силно на WiFi сигнала.
Логически дизайн: сегментиране с VLAN
Вместо всички устройства да са в една обща мрежа, ги разделяме на логически сегменти (VLAN по стандарта IEEE 802.1Q). Типично разделение за малък офис:
- Служители и администрация: достъп до сървъра и облачните услуги
- Сървъри и мрежово оборудване: само за администратори
- Принтери и периферия
- Камери и видеонаблюдение: изолирани от останалите
- IoT и машини: с минимален и контролиран достъп
- Гост WiFi: само интернет, без достъп до вътрешната мрежа
Към логическия дизайн изготвяме и IP план. В него описваме кои адресни диапазони за кой сегмент са, кои устройства имат фиксирани адреси и как се разпределят адресите (DHCP).
Безжична мрежа: проучване преди монтаж
За по-сложни обекти правим симулация на покритието в специализиран софтуер, като въвеждаме реалните размери, материали и препятствия. Така определяме броя и мястото на точките за достъп, преди да прокараме кабел. Подробно сме описали този подход в казуса Мрежова инфраструктура за индустриални цели, където в склад и производствена база използвахме насочени антени вместо стандартни точки за достъп.
2. Изпълнение по стандарт
Структурното окабеляване се изгражда по международните стандарти ANSI/TIA-568 и ISO/IEC 11801. Те определят типа кабели, максималните дължини, начина на опроводяване и изпитване. Спазването им означава, че мрежата ще работи предвидимо и ще издържи следващите 10 до 15 години.
- Кабели: за нови офиси препоръчваме минимум Cat6, а за натоварени участъци и бъдещи 10 Gbps скорости Cat6A.
- Дължини: до 90 метра от шкафа до розетката и общо до 100 метра с пач кабелите. По-дълги трасета се решават с допълнителен шкаф или оптика.
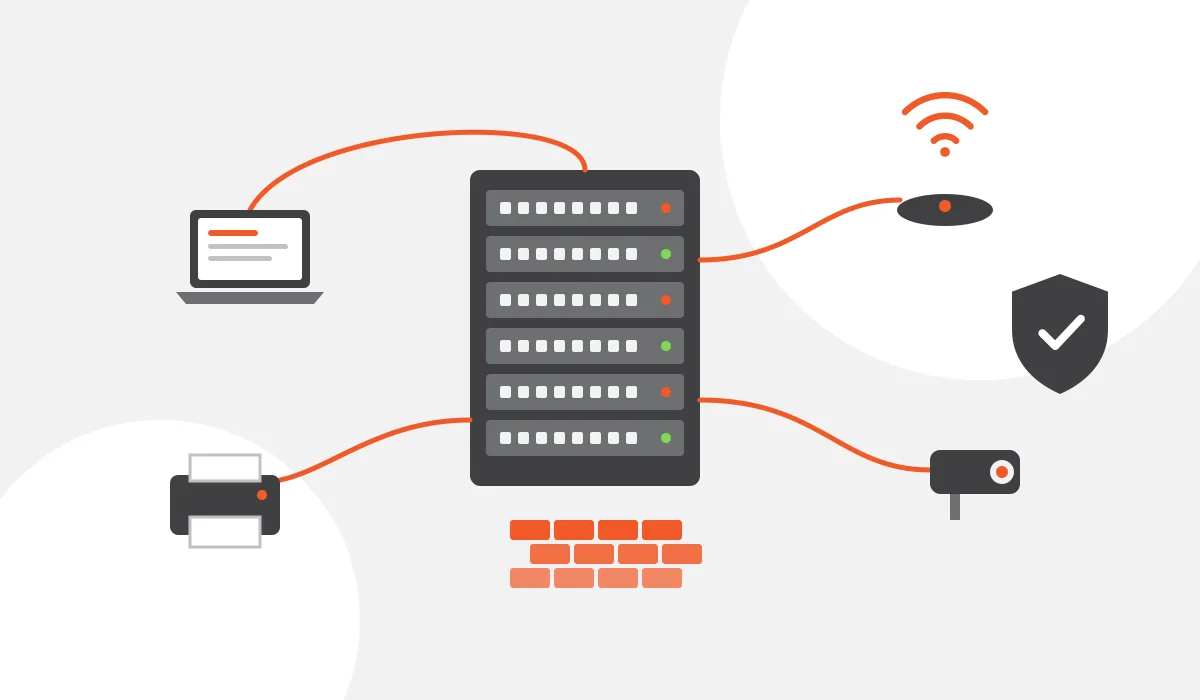
- Комуникационен шкаф: пач панели, организатори на кабели, суичове, рутер/firewall и UPS на едно подредено и проветриво място.
- Захранване по кабела (PoE): точките за достъп, камерите и IP телефоните се захранват през мрежовия кабел по IEEE 802.3af/at/bt, без отделни контакти.
- Етикетиране: всяка розетка, всеки порт на пач панела и всеки кабел има уникален етикет, съответстващ на документацията.
- Изпитване: всяка линия се тества с кабелен тестер, а резултатите се предават на клиента.
Конфигуриране и приемане
След физическото изграждане настройваме суичовете, рутера и точките за достъп, активираме VLAN сегментите и правилата за достъп. Проверяваме покритието и роуминга на WiFi с реални устройства и тестваме, че сегментите наистина са изолирани един от друг.
Последната стъпка е документацията: схема на мрежата, IP план, списък с устройствата и паролите в защитен мениджър на пароли. Без документация всяка бъдеща промяна започва от нула.
3. Мрежова сигурност
Мрежовата сигурност е съвкупност от мерки, които пазят мрежата и данните от неоторизиран достъп, злоупотреба и прекъсване. Няма едно устройство, което да реши всичко. Работи многослойната защита: ако една мярка бъде преодоляна, следващата спира атаката.
Основните типове защита
- Firewall (защитна стена): контролира какъв трафик влиза в мрежата и излиза от нея.
- Сегментация (VLAN): заразен компютър или хакната камера не могат да достигнат сървъра или счетоводството.
- Защитена безжична мрежа: WPA3 или WPA2 с надеждна парола, а за по-големи екипи 802.1X с индивидуален вход за всеки служител. Отделна гост мрежа.
- VPN: криптиран отдалечен достъп до офиса за служители и свързване на няколко обекта.
- IDS/IPS: системи, които разпознават и блокират известни атаки в трафика.
- Филтриране на уеб и DNS: блокира достъпа до зловредни и фишинг сайтове, преди потребителят да е отворил страницата.
- Защитен администраторски достъп: многофакторна автентикация, отделна мрежа за управление, сменени фабрични пароли.
- Актуализации на фърмуера: рутерите, суичовете и точките за достъп също имат уязвимости, които производителите поправят.
- Наблюдение и логове: без тях атаката може да остане незабелязана с месеци.
Каква е разликата между stateless и stateful firewall?
Stateless firewall (наричан още пакетен филтър) проверява всеки пакет поотделно, без да помни нищо за предишните. Решението се взима само по адресите на подателя и получателя, порта и протокола. Ако правилото казва „позволи“, пакетът минава.
Проблемът е с отговорите. Когато компютър в офиса отвори уебсайт, сайтът изпраща отговор обратно. Stateless firewall не знае, че този отговор е поискан, затова трябва да се отворят широки правила за входящ трафик, обикновено цял диапазон от портове. Тези отворени правила са пролука, през която може да мине и непоискан трафик.
Stateful firewall помни всяка установена връзка в таблица на състоянията. Той знае, че компютър X е започнал връзка към сървър Y, и пропуска само отговорите в рамките на тази връзка. Всеки входящ пакет, който не е част от вече започната връзка, се блокира по подразбиране.
За малкия бизнес изборът е ясен: основната защитна стена трябва да е stateful. Повечето съвременни бизнес рутери го поддържат, но правилата трябва да са настроени правилно, защото фабричните настройки рядко са достатъчни.
Следващото ниво е firewall от ново поколение (NGFW). Освен състоянието на връзките, той разпознава конкретни приложения, проверява трафика за атаки (IPS), филтрира уеб съдържание и може да проверява криптиран трафик. Подходящ е за фирми с повече служители, чувствителни данни или изисквания по NIS2.
Как да започнете
Ако Вашата мрежа е растяла години наред без план, първата стъпка е преглед на текущото състояние: какви устройства има, как са свързани, кой какъв достъп има и кои са слабите места. Повече за услугите ни ще намерите на страниците Компютърни мрежи и Мрежова сигурност.
Свържете се с нас чрез страницата Контакти. Ще прегледаме Вашата мрежа и ще предложим конкретен план.
Изграждане на компютърна мрежа за малък бизнес: планиране, стандарти и мрежова сигурност
Как се планира и изгражда офисна мрежа по стандарт, от описа на устройствата до тестването на кабелите, и как се защитава. С обяснение на разликата между stateless и stateful firewall.


Мрежова инфраструктура за индустриални цели
Изграждане на мрежа за индустриални цели В тази статия описваме как изградихме надеждна мрежа за индустриални цели, съобразена със съвременните изисквания. Комбинирахме два отделни проекта, при които използвахме еднакъв подход и идентични [...]

Технологичен бизнес преглед
Технологичен бизнес преглед Ако някога сте имали работа с ИТ звено, специалист или външен изпълнител, фразата „технологичен бизнес преглед“ би трябвало да Ви е добре позната. Този аналитичен процес на оценяване на [...]

Case study – Фишинг атака
Фишинг атака Визитка на клиента Българска компания, оперираща на световните пазари. Клиент на Geletron в продължение на 5 години. В конкретния казус участва представител на отдел „Бизнес развитие и търговска дейност“ от [...]

Case Study – Класическа хакерска атака
Класическа хакерска атака Визитка на клиента Клиентът се занимава с внос и търговия на хранителни добавки. Има физически магазин, онлайн магазин, офис и склад – всички свързани със защитена VPN връзка. Базата [...]
Geletron представя интересни статии, проучвания и практики от света на ИТ технологиите.
Абонирайте се сега, за да получавате винаги актуална информация от нашия блог.