Оценка на ИТ риска: защо е отговорност на ръководството и как да започнете
Повечето ИТ инциденти в малките фирми не са изненада. Неархивиран сървър, обща парола за всички, служител, който кликва на всеки линк. Рисковете са били видими, но никой не ги е подредил и не е решил какво да прави с тях. Точно това е оценката на риска: подреден поглед кое може да спре бизнеса, колко вероятно е и колко ще струва.
Какво е ИТ риск?
Рискът е комбинация от три неща:
- Актив: нещо ценно: клиентски данни, счетоводството, сървърът, производствената линия, репутацията.
- Заплаха: какво може да се случи: криптовирус, фишинг, повреда на диск, грешка на служител, кражба на лаптоп, спиране на тока.
- Уязвимост: слабото място, през което заплахата става реалност: липса на архив, стар софтуер, липса на многофакторна автентикация.
Колкото по-вероятно е събитието и колкото по-голяма е щетата, толкова по-висок е рискът и толкова по-рано трябва да се реагира.
Как се прави оценка на риска стъпка по стъпка
- Инвентаризация. Кои са важните процеси и данни, на какви системи работят и кой отговаря за тях.
- Идентифициране на заплахите. За всеки важен актив: какво може да се обърка?
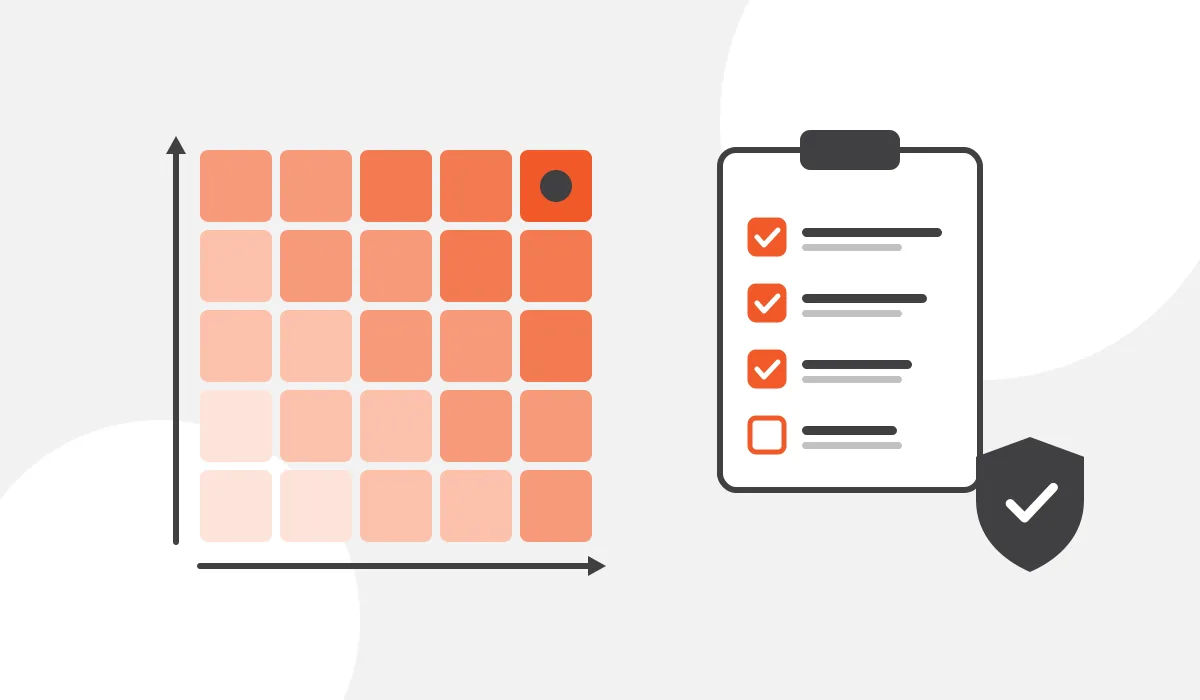
- Оценка на вероятност и въздействие. Всеки риск получава оценка, например от 1 до 5 за вероятност и за въздействие. Произведението показва приоритета.
- Решение за всеки риск. Има четири възможности: намаляваме го с мерки, прехвърляме го (застраховка, доставчик), избягваме го (спираме рисковата дейност) или го приемаме съзнателно.
- План с отговорници и срокове. Без конкретен човек и дата мярката остава пожелание.
- Преглед поне веднъж годишно и след всяка голяма промяна, например нов офис, нова система или инцидент.
Пример: „Криптовирус криптира файловия сървър.“ Вероятност 4, въздействие 5, общо 20, висок приоритет. Мерки: ежедневен архив извън офиса, тестване на възстановяването, антивирусна защита, обучение срещу фишинг. Отговорник: ИТ доставчикът. Срок: 30 дни.
Защо това е задача на ръководството
Киберсигурността често се възприема като техническа тема, която „ИТ-то ще оправи“. В действителност решенията за риска са бизнес решения:
- Само ръководството може да реши какъв престой е приемлив, кои данни са най-ценни и колко да се инвестира в защита.
- Законът го изисква. С NIS2 и измененията в Закона за киберсигурност ръководството на засегнатите фирми носи лична отговорност за мерките и трябва да преминава обучение. GDPR също изисква подходящи мерки за защита на личните данни.
- Клиентите го изискват. Все повече големи компании проверяват сигурността на доставчиците си, включително малките.
- Бюджетът е реален. Една седмица престой или изтекли клиентски данни струват многократно повече от превенцията.
Защо мерките трябва да се наложат отгоре
Технологията сама не стига, ако хората я заобикалят. Повечето атаки минават през служител: фишинг имейл, слаба парола, изгубено устройство. Правилата работят само когато ръководството ги въведе официално, обясни защо са нужни и ги спазва първо самото то.
Типичните правила, които служителите трябва да спазват:
- Многофакторна автентикация за имейла и всички облачни услуги
- Уникални пароли и мениджър на пароли вместо тефтер или споделени таблици
- Без инсталиране на софтуер без одобрение
- Фирмените данни само във фирмените системи, не в лични имейли или флашки
- Заключване на компютъра при ставане от бюрото
- Проверка по телефон при всяка необичайна молба за плащане или промяна на банкова сметка
- Незабавно съобщаване за подозрителен имейл или изгубено устройство, без страх от наказание
- Достъп само до данните, нужни за работата, и спиране на достъпа в деня на напускане
Добрата политика е кратка и разбираема. Документ от 40 страници, който никой не е чел, не пази никого.
Как помага ИТ доставчикът
Малката фирма рядко има специалист по сигурност. Тук външният ИТ партньор носи реална стойност:
- Ноу-хау и структура. Провеждаме оценката по утвърдени рамки като ISO/IEC 27001, CIS Controls и NIST Cybersecurity Framework, адаптирани за размера на фирмата.
- Опит от други клиенти. Виждаме какви атаки и грешки се случват на други фирми в същия отрасъл и какви мерки са проработили. Без да споделяме чужди данни, пренасяме доказани практики, например процеса за назначавае и напускане на служители, правилата за отдалечен достъп или проверката на архивите.
- Готови шаблони. Политика за приемлива употреба, политика за пароли, план за реакция при инцидент, план за непрекъсваемост.
- Обучение и проверка. Обучаваме екипа и провеждаме фишинг симулации, които показват реалното ниво на внимание. Вижте и казусите Фишинг атака и Класическа хакерска атака.
- Внедряване на техническите мерки. Архивиране, защита на устройствата и имейла, сегментиране на мрежата, контрол на достъпа.
- Редовен преглед. Чрез технологичния бизнес преглед ръководството получава ясен отчет: къде сме, какво е подобрено и какво предстои.
Откъде да започнете
Не е нужно да се започва с голям проект. Първата крачка е една среща с ръководството и кратък преглед на ИТ средата. Още след нея имате списък с най-важните 5 до 10 риска и конкретни мерки за всеки.
Свържете се с нас чрез страницата Контакти. Ще Ви помогнем да направите първата оценка на риска и да изберете мерките с най-голям ефект. Повече за подхода ни ще намерите на страницата Информационна сигурност.
AI във фирмата: рискове от изтичане на данни и правила за безопасна работа
Как служителите използват AI инструменти, къде изтичат фирмените данни и какви правила, процеси и технологии помагат малките и средните фирми да работят с изкуствен интелект безопасно.
Оценка на ИТ риска: защо е отговорност на ръководството и как да започнете
Оценката на риска показва кое заплашва бизнеса и колко ще струва. Защо мерките трябва да идват от ръководството, какво трябва да спазват служителите и как ИТ доставчикът помага с опит от други фирми.
Как да изберем сървър за малък бизнес: капацитет, виртуализация и лицензиране
Нужен ли Ви е сървър, какъв капацитет да изберете, защо виртуализацията е стандарт и как да не надплатите за лицензи. Практическо ръководство за малки и средни фирми.
Изграждане на компютърна мрежа за малък бизнес: планиране, стандарти и мрежова сигурност
Как се планира и изгражда офисна мрежа по стандарт, от описа на устройствата до тестването на кабелите, и как се защитава. С обяснение на разликата между stateless и stateful firewall.


Мрежова инфраструктура за индустриални цели
Изграждане на мрежа за индустриални цели В тази статия описваме как изградихме надеждна мрежа за индустриални цели, съобразена със съвременните изисквания. Комбинирахме два отделни проекта, при които използвахме еднакъв подход и идентични [...]
Geletron представя интересни статии, проучвания и практики от света на ИТ технологиите.
Абонирайте се сега, за да получавате винаги актуална информация от нашия блог.